
Όταν συνδέεσαι σε μια υπηρεσία, δημιουργείται μια συνεδρία — ένα session
Έχεις έναν δύσκολο κωδικό.
Δεν τον έχεις πει σε κανέναν.
Κι όμως αυτό δεν σημαίνει ότι ένας λογαριασμός είναι αδύνατον να παραβιαστεί χωρίς κάποιος να μάθει τον ίδιο τον κωδικό.
Γιατί μετά τη σύνδεση υπάρχει κάτι ακόμη που μας κρατά «μέσα» στον λογαριασμό.
Ο browser δεν ξαναζητά τον κωδικό σε κάθε κλικ

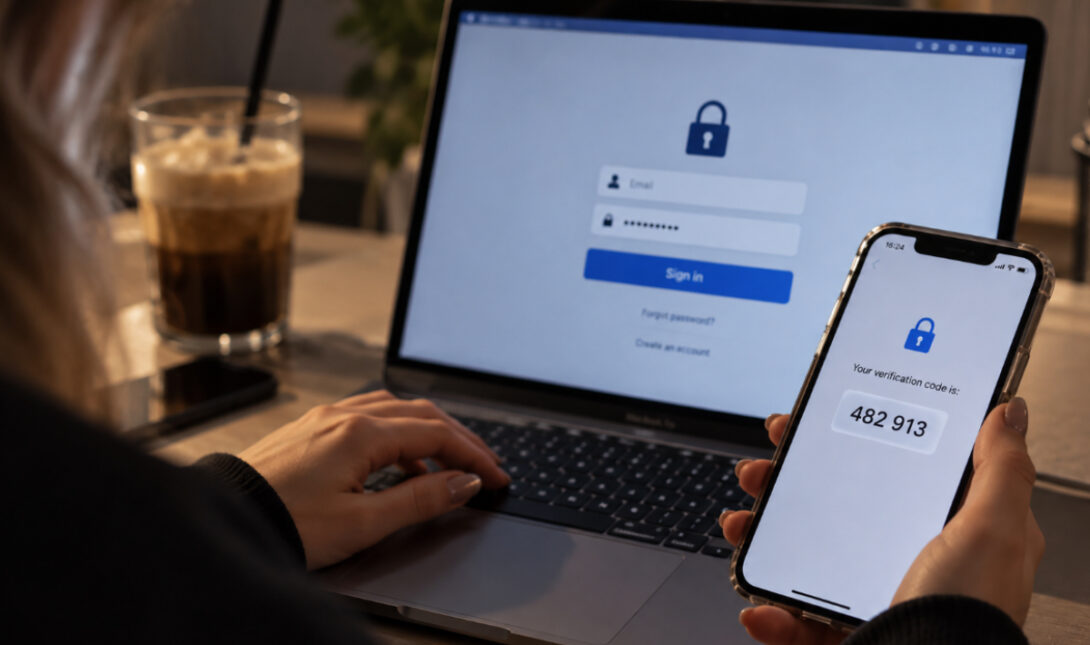
Όταν συνδέεσαι σε μια υπηρεσία, δημιουργείται μια συνεδρία — ένα session.
Ο browser μπορεί να χρησιμοποιεί ένα session cookie ή άλλο token που επιτρέπει στην υπηρεσία να αναγνωρίζει ότι έχεις ήδη πιστοποιηθεί.
Διαφορετικά θα έπρεπε να ξαναγράφεις τον κωδικό σου κάθε φορά που άνοιγες ένα email ή άλλαζες σελίδα.
Και αν κλαπεί η συνεδρία;
Εδώ βρίσκεται ένας από τους κινδύνους.
Η Google εξηγεί ότι σε επιθέσεις «session hijacking» ένας εισβολέας μπορεί να κλέψει το cookie μιας ενεργής συνεδρίας — για παράδειγμα μέσω κακόβουλου λογισμικού — και να προσπαθήσει να εμφανιστεί στην υπηρεσία σαν τον ήδη συνδεδεμένο χρήστη.
Δηλαδή δεν χρειάζεται απαραίτητα να πληκτρολογήσει τον κωδικό σου από την αρχή.
Και υπάρχει και το social engineering
Το 2026 η Microsoft περιέγραψε πραγματικές επιθέσεις στις οποίες χρήστες οδηγούνταν μέσω παραπλανητικών μηνυμάτων ή τηλεφωνημάτων σε διαδικασίες που επέτρεπαν στους δράστες να αποκτήσουν session tokens ή εξουσιοδοτημένη πρόσβαση.
Γι’ αυτό το κρίσιμο λάθος δεν είναι πάντα «έδωσα τον κωδικό μου».
Μπορεί να είναι ότι πάτησες έναν παραπλανητικό σύνδεσμο, εγκατέστησες κακόβουλο λογισμικό ή ενέκρινες μια διαδικασία σύνδεσης που δεν ξεκίνησες εσύ.
Ο ισχυρός κωδικός παραμένει απαραίτητος – αλλά δεν είναι μόνος του αρκετός
Η ενεργοποίηση επαλήθευσης δύο βημάτων προσθέτει ένα ακόμη σημαντικό επίπεδο προστασίας, ενώ πρέπει να αντιμετωπίζονται με καχυποψία απροσδόκητες ειδοποιήσεις σύνδεσης και αιτήματα έγκρισης.
Ο κωδικός λοιπόν είναι η πόρτα του λογαριασμού. Αλλά αν κάποιος καταφέρει να κλέψει το ψηφιακό «πάσο» που αποδεικνύει ότι έχεις ήδη περάσει την πόρτα, μπορεί να προσπαθήσει να την παρακάμψει χωρίς να γνωρίζει ποτέ τι έγραφε το κλειδί.
- Οι επιθέσεις "session hijacking" επιτρέπουν σε εισβολείς να κλέψουν cookies και να εμφανιστούν ως συνδεδεμένοι χρήστες.
- Η κοινωνική μηχανική χρησιμοποιεί παραπλανητικά μηνύματα για να αποσπάσει tokens ή πρόσβαση χωρίς τη γνώση του χρήστη.
- Ένας ισχυρός κωδικός είναι σημαντικός, αλλά η επαλήθευση δύο βημάτων προσθέτει κρίσιμο επίπεδο ασφάλειας.
- Απροσδόκητες ειδοποιήσεις και αιτήματα έγκρισης πρέπει να αντιμετωπίζονται με καχυποψία για την προστασία λογαριασμών.



Δημοφιλή
Ηράκλειο: Ερωτικές περιπτύξεις σε κοινή θέα από τον άστεγο της Καλοκαιρινού! - Ερωτήματα για τις κοινωνικές υπηρεσίες (βίντεο)
Το χωριό της Κρήτης όπου το νερό τρέχει παντού – Καταρράκτες, αιωνόβια πλατάνια και μια ολόκληρη πόλη κρυμμένη στο παρελθόν
Θεσσαλονίκη: «Ο χαρακτηρισμός αχυράνθρωπος δεν του αρμόζει», λέει ο δικηγόρος του Πετιλόν
Ρέθυμνο: Από το κρεοπωλείο στην πίστα του «The Voice» - Ο 22χρονος που μάγεψε τους κριτές
Οργή για το χριστουγεννιάτικο ημερολόγιο των 148 δολαρίων της Κιμ Καρντάσιαν: «Είναι απάτη και ληστεία»
Βάνα Μπάρμπα: «Όσο ήμουν πιο νέα δεν μου είπε ποτέ όχι άντρας»
Στο ΚΑΤ της Αθήνας ο 42χρονος αστυνομικός που ακρωτηριάστηκε σε εργατικό ατύχημα στο Ρέθυμνο
Αρκαλοχώρι: Κατέληξε 65χρονος που μεταφέρθηκε στο Κέντρο Υγείας με ιδιωτικό μέσο - Χωρίς οδηγό το τοπικό ασθενοφόρο
«Έχασε τη μάχη με τον καρκίνο»: Γιατί αυτή η φράση πληγώνει - Αλλάζει η γλώσσα των ΜΜΕ για τους ασθενείς